関西ニュースKANSAI
不正アクセス問題で「GMO」社長が初めて会見 過去にセキュリティー課題指摘も判明 顧客らに見舞金・補償の方針
11/02 20:30 配信
不正アクセス問題の発覚から約2週間、サイバー攻撃の被害を受けたGMOインターネットグループの社長らが初めて会見を開きました。会見では、GMOが過去にセキュリティー上の問題を子会社から指摘されていたことが明かされました。
先月21日、GMOは外部からサイバー攻撃を受け、不正アクセスによって利用者の口座で不正な取引が行われたと発表しました。
その後、攻撃を実行したとみられるハッカー側が、漏えいした利用者の個人情報を公開する事態になりました。
GMOの初会見のポイントは?
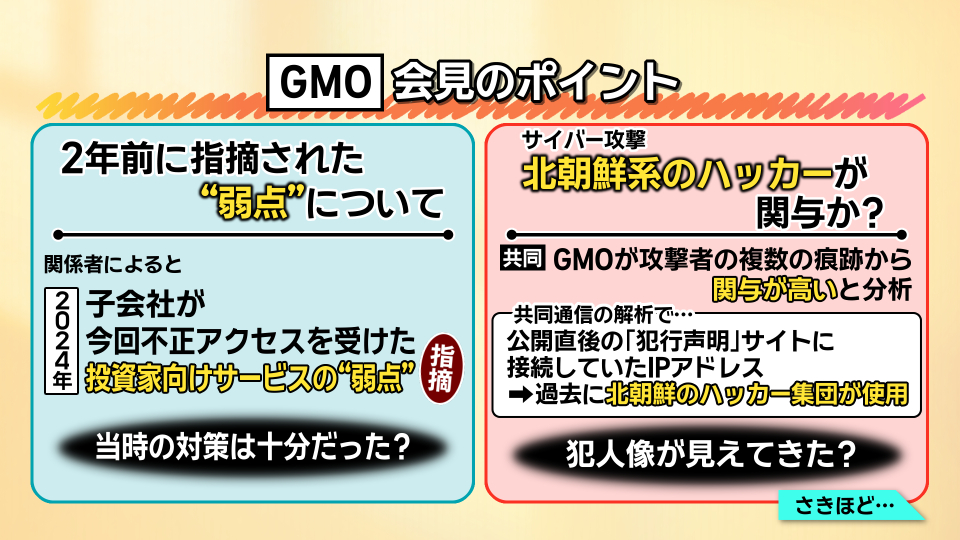
今回の会見では、GMOが2年前、子会社のセキュリティー企業から、不正アクセスを受けた投資家向けサービスについてセキュリティー面での「弱点」を指摘されていたことが明らかになりました。
指摘された当時の対策が十分だったのか、会見のポイントになります。
さらに、今回のサイバー攻撃に「北朝鮮系のハッカー」が関与した可能性も浮かびました。
共同通信によると、GMOは攻撃者側の複数の痕跡から「北朝鮮系のハッカーが関与した可能性が高い」と分析したということです。
共同通信の独自の解析でも、公開直後の「犯行声明」サイトに接続していたIPアドレスが複数判明。そのなかに、過去に北朝鮮のハッカー集団が使用していたものが存在していたとしています。
会見で語られたのは?
問題を受けて、GMOは今後どのような対応を取るのでしょうか。
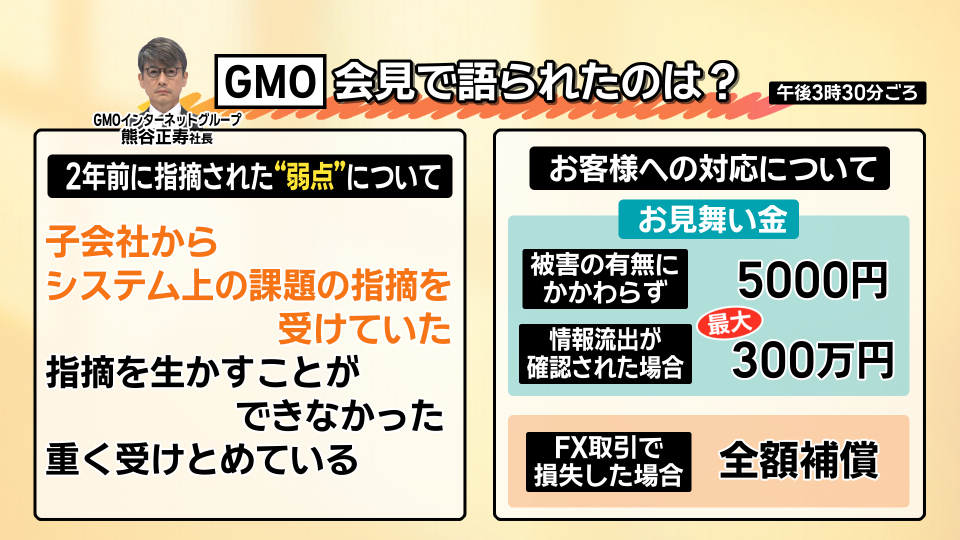
熊谷正寿社長は2日の会見で「子会社からシステム上の課題の指摘を受けていたが、生かすことができなかった。重く受け止めている」と謝罪しました。
顧客に対しては「被害の有無にかかわらず5000円」「情報流出が確認された場合、最大300万円」の見舞金を支払う方針です。また不正アクセスによってFX取引で損失があった場合、全額補償するということです。
※会見の内容は2日午後3時半ごろ現在のものです
(「newsおかえり」2026年11月2日放送分より)
最終更新:11/02 20:30